
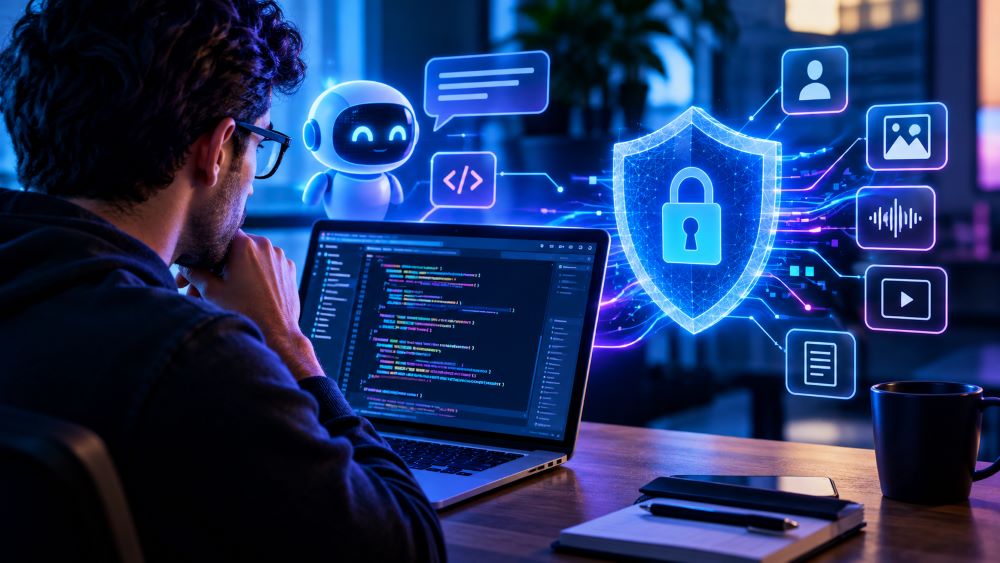
O vibe coding está mudando a forma como aplicações são desenvolvidas. Com instruções em linguagem natural, ferramentas de inteligência artificial conseguem gerar grande parte do código necessário para transformar uma ideia em um protótipo funcional.
O ganho de velocidade, porém, traz um novo desafio: o código funcionar não significa que a aplicação esteja segura.
Um alerta publicado pelo BoletimSec destaca cinco pontos que concentram riscos recorrentes em aplicações desenvolvidas com apoio intensivo de IA: restrições não especificadas nos prompts, falhas de autorização, dependências vulneráveis, exposição de segredos e problemas relacionados à lógica de negócio.
O problema começa antes do código
Uma das principais características do vibe coding é a capacidade de transformar uma descrição em uma funcionalidade pronta.
O problema aparece quando o desenvolvedor descreve apenas o que a aplicação deve fazer, mas não especifica o que ela deve impedir.
Uma aplicação precisa considerar também usuários mal-intencionados, valores inválidos, tentativas de burlar fluxos e situações fora do comportamento esperado.
No desenvolvimento assistido por IA, uma restrição que não foi especificada pode simplesmente não fazer parte da implementação.
Autenticação não significa autorização
Outro ponto crítico está na diferença entre autenticação e autorização.
A autenticação verifica quem é o usuário. A autorização determina quais informações e funcionalidades esse usuário pode acessar.
Uma aplicação pode ter login funcionando corretamente e, ainda assim, permitir que um usuário visualize dados pertencentes a outra pessoa.
Esse tipo de falha pode aparecer quando uma aplicação verifica apenas se o usuário está conectado, mas não confirma se o recurso solicitado realmente pertence a ele.
Dependências também precisam ser auditadas
Ao gerar código, ferramentas de IA podem recomendar bibliotecas e pacotes para acelerar o desenvolvimento.
O problema é que cada dependência adicionada ao projeto também traz seu próprio histórico de manutenção e vulnerabilidades.
Por isso, projetos desenvolvidos com IA precisam passar por verificações automatizadas de dependências antes de chegar à produção.
A preocupação não é exclusiva do vibe coding. Pesquisas recentes sobre aplicações desenvolvidas com agentes de IA identificaram padrões recorrentes envolvendo exposição de segredos, entradas sem filtragem e lógica incompleta.
Apagar uma chave não elimina o vazamento
Um dos riscos mais conhecidos no desenvolvimento de software é a exposição de chaves de API, tokens e outras credenciais.
Quando uma chave é inserida em um repositório e posteriormente apagada, ela pode continuar disponível no histórico de commits.
Isso significa que simplesmente remover a informação do arquivo atual não resolve necessariamente o problema.
Quando uma credencial é exposta, a medida de segurança adequada é revogá-la e gerar uma nova, além de investigar onde ela foi utilizada.
A lógica de negócio continua dependendo de pessoas
Existe outro problema que ferramentas de IA não conseguem resolver sozinhas: compreender completamente as regras específicas de uma empresa.
Um modelo pode gerar código tecnicamente funcional, mas não necessariamente saber que:
- um cupom só pode ser utilizado uma vez;
- determinado saldo não pode ficar negativo;
- um pedido cancelado não pode gerar um segundo reembolso;
- determinada informação só pode ser acessada pelo proprietário;
- uma operação financeira precisa de uma etapa adicional de validação.
Essas regras fazem parte da lógica do negócio.
E uma aplicação pode passar por testes técnicos básicos enquanto mantém uma vulnerabilidade relacionada ao próprio funcionamento da empresa.
Vibe coding não elimina a necessidade de revisão
A expansão do desenvolvimento com IA não significa que a revisão humana deixou de ser necessária.
Ao contrário, estudos recentes sobre segurança de aplicações desenvolvidas com vibe coding apontam que a redução da barreira técnica também pode aumentar a necessidade de mecanismos de avaliação, revisão e controle durante o ciclo de desenvolvimento.
O desafio passa a ser estabelecer um processo em que a IA possa acelerar a criação sem retirar do desenvolvedor ou da organização a responsabilidade pela segurança do resultado.
Pentest ganha importância antes da produção
Uma aplicação criada rapidamente pode parecer pronta porque as principais funcionalidades estão funcionando.
Antes de colocá-la em produção, entretanto, é necessário verificar se existem vulnerabilidades que não aparecem durante os testes convencionais.
Nesse cenário, o teste de intrusão, ou pentest, pode ajudar a identificar falhas exploráveis antes que elas sejam descobertas por atacantes.
O próprio BoletimSec recomenda submeter aplicações desenvolvidas com IA a testes de segurança antes da publicação em produção.
A nova equação do desenvolvimento
O vibe coding altera uma parte importante da equação tradicional do desenvolvimento de software.
Antes, o principal desafio era transformar uma ideia em código.
Agora, a IA pode reduzir significativamente o tempo necessário para produzir esse código. O desafio passa a ser garantir que a velocidade não seja acompanhada por uma redução dos controles de segurança.
A discussão, portanto, não é apenas “a IA consegue programar?”.
A pergunta passa a ser:
“Como criar rapidamente sem transformar velocidade em vulnerabilidade?”
Para empresas que estão incorporando IA ao desenvolvimento, a resposta envolve revisão humana, gestão de dependências, proteção de credenciais, testes automatizados, controle de acesso, validação da lógica de negócio e testes de segurança antes da entrada em produção.
O que muda para as empresas?
O avanço do vibe coding pode democratizar o desenvolvimento de software e acelerar a criação de novos produtos, mas também pode fazer com que aplicações sejam colocadas em operação sem passar pelos mesmos controles adotados em projetos tradicionais.
A supervisão humana continua sendo necessária para avaliar segurança, privacidade e adequação da aplicação ao contexto do negócio. Essa preocupação também aparece em análises jurídicas e de privacidade sobre o uso de IA na criação de software.
A tendência é que segurança deixe de ser uma etapa posterior ao desenvolvimento e passe a fazer parte do próprio processo de criação com IA.
Fontes pesquisadas
- BoletimSec — Como desenvolver de forma segura com Vibe Coding — fonte principal da apuração.
- ArXiv — Understanding the (In)Security of Vibe-Coded Applications — estudo acadêmico sobre vulnerabilidades em aplicações desenvolvidas com Vibe Coding.
- Kaggle — Vibe Coding Agent Security and Evaluation — estudo técnico sobre segurança e avaliação de agentes de IA utilizados no desenvolvimento de software.
FAQ — Perguntas frequentes
O que é vibe coding?
É uma abordagem de desenvolvimento em que a pessoa utiliza linguagem natural para orientar ferramentas de inteligência artificial na criação ou alteração de software.
Vibe coding é seguro?
Pode ser utilizado com segurança, mas exige revisão, testes e controles adequados. O fato de o código funcionar não garante que ele esteja protegido contra ataques.
Qual é um dos principais riscos do vibe coding?
Entre os riscos estão falhas de autorização, exposição de credenciais, dependências vulneráveis, entradas não validadas e problemas na lógica específica do negócio.
A IA substitui a revisão de segurança?
Não. A revisão humana continua importante para verificar requisitos, permissões, lógica de negócio, segurança e comportamento da aplicação.
O que fazer antes de colocar uma aplicação criada com IA em produção?
É recomendável revisar o código, verificar dependências, proteger credenciais, testar autenticação e autorização, validar regras de negócio e realizar testes de segurança, incluindo pentest quando apropriado.
