
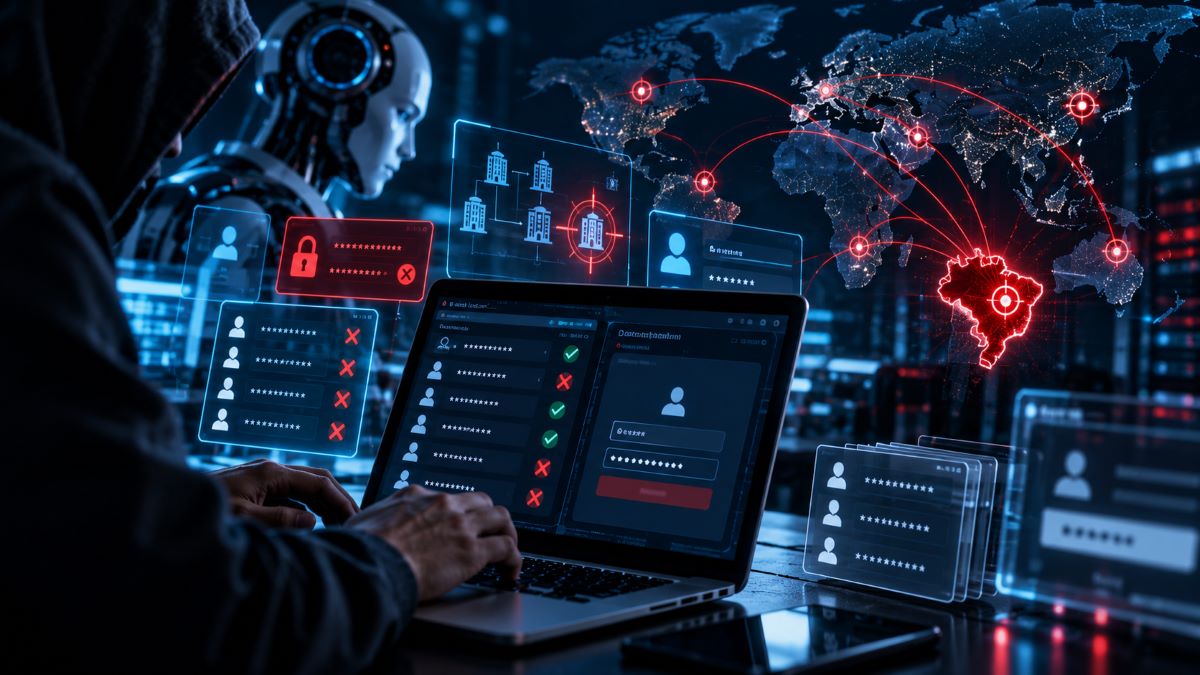
A utilização de inteligência artificial por grupos cibercriminosos está avançando de uma função de apoio para atividades que envolvem seleção de alvos, navegação e tentativa de autenticação de forma automatizada.
Uma investigação da empresa brasileira de inteligência artificial e cibersegurança ZenoX, divulgada pelo CISO Advisor, identificou uma operação denominada SCARLET LOOP, na qual agentes de IA foram empregados para encontrar empresas com movimentação financeira, localizar suas páginas de login e testar credenciais obtidas em vazamentos.
Segundo os dados apresentados pela ZenoX, a infraestrutura analisada avaliou aproximadamente 84.660 URLs ao longo de seis meses. Desse universo, 6.171 domínios foram classificados como potenciais alvos, distribuídos por 47 setores e 107 países e territórios. A investigação também identificou pelo menos 11.832 credenciais validadas.
IA participa da escolha dos alvos
Um dos aspectos que diferencia a operação é o uso da inteligência artificial não apenas para executar comandos previamente definidos, mas também para auxiliar na identificação das organizações que poderiam apresentar maior interesse financeiro para os criminosos.
De acordo com a ZenoX, um operador podia descrever um projeto em linguagem natural. A partir dessa orientação, modelos de IA geravam consultas e avaliavam os resultados encontrados.
Entre os critérios identificados na investigação estava a pergunta sobre se determinado negócio movimentava dinheiro. Cinco setores concentravam aproximadamente 54% dos domínios identificados e tinham em comum a existência de saldo, crédito ou algum tipo de valor conversível associado às contas dos usuários.
Credenciais vazadas entram na mira
A operação também utilizava a técnica conhecida como credential stuffing, que consiste na tentativa de reutilizar combinações de usuário e senha obtidas anteriormente em vazamentos de dados.
Nesse modelo, o criminoso não precisa necessariamente descobrir uma senha por força bruta. O objetivo é verificar se uma credencial que já vazou funciona em outro serviço.
Segundo a investigação, os agentes contavam com dezenas de ferramentas de automação e capacidade para trabalhar com múltiplas tarefas simultaneamente. A infraestrutura analisada podia operar com até 500 workers simultâneos, além de ampliar a busca para subdomínios.
A ZenoX também identificou mecanismos destinados a lidar com recursos utilizados pelos sites para dificultar automações, incluindo navegação preparada para modificar sinais utilizados por sistemas de detecção e serviços de resolução de CAPTCHA.
Brasil aparece entre os alvos
O levantamento chama atenção para a presença brasileira na operação.
Em uma etapa inicial da investigação, realizada nos dias 28 e 29 de abril, foram feitas 136 varreduras contra 89 domínios, resultando na identificação de 27.460 subdomínios.
Dos 89 domínios analisados naquele momento, 52 eram brasileiros, com concentração principalmente em segmentos como programas de fidelidade, incentivos corporativos e gift cards.
Posteriormente, 219 domínios .br apareceram entre os alvos identificados pela infraestrutura. A investigação também encontrou um projeto com escopo especificamente direcionado ao Brasil.
A presença brasileira é particularmente relevante porque mostra que o país não aparece apenas como consequência incidental de uma operação global. Segundo a análise divulgada pela ZenoX, havia elementos indicando interesse específico no mercado nacional.
Telegram era usado para acompanhar os resultados
A investigação também identificou o uso de um canal privado no Telegram para receber informações sobre as credenciais consideradas válidas.
O ambiente funcionava ainda como uma espécie de console de comando, permitindo aos operadores acompanhar e controlar partes da infraestrutura.
Esse modelo demonstra como a IA pode reduzir a necessidade de intervenção humana contínua durante determinadas etapas do ataque.
O que muda para as empresas
A utilização de agentes de IA cria um desafio adicional para as equipes de segurança porque parte das atividades maliciosas pode apresentar comportamento semelhante ao de uma automação convencional.
Isso significa que identificar apenas padrões tradicionais de tráfego pode não ser suficiente para determinar se uma determinada atividade está sendo realizada por uma pessoa, um script automatizado ou um agente de inteligência artificial.
Para as empresas, a situação reforça a importância de combinar autenticação multifator, monitoramento de acessos, detecção de credential stuffing, gestão de credenciais e análise contínua de exposição de dados.
A própria ZenoX ressalta que uma empresa não aparecer entre os 6.171 domínios identificados não significa necessariamente que ela não tenha sido alvo. A recomendação é analisar os próprios registros de autenticação e indicadores de acesso.
IA também muda a escala dos ataques
O principal aspecto observado no caso SCARLET LOOP é a possibilidade de ampliar operações criminosas sem aumentar proporcionalmente a quantidade de pessoas envolvidas.
Em vez de utilizar a IA apenas para gerar código ou auxiliar um criminoso durante uma invasão, agentes podem ser empregados em diferentes etapas do processo: pesquisar, classificar, navegar, testar e reportar resultados.
A própria ZenoX resume o impacto da automação pela possibilidade de atingir milhares de organizações sem exigir crescimento equivalente da operação humana.
Esse cenário amplia o debate sobre a necessidade de mecanismos capazes de controlar não apenas as credenciais dos usuários, mas também o comportamento dos sistemas automatizados que interagem com aplicações corporativas.
FAQ — Agentes de IA e ataques com credenciais vazadas
O que é o SCARLET LOOP?
SCARLET LOOP é o nome dado pela ZenoX a uma infraestrutura cibercriminosa identificada utilizando agentes de inteligência artificial para selecionar potenciais vítimas, localizar páginas de autenticação e testar credenciais vazadas.
Quantos sites foram analisados?
Segundo a investigação da ZenoX, aproximadamente 84.660 URLs foram avaliadas ao longo de cerca de seis meses.
Quantos alvos foram identificados?
A operação classificou 6.171 domínios como potenciais alvos, distribuídos por 47 setores e 107 países e territórios.
O Brasil foi afetado?
O Brasil aparece na investigação desde uma etapa inicial de reconhecimento. Foram identificados 52 domínios brasileiros entre os 89 analisados naquele estágio e, posteriormente, 219 domínios .br apareceram entre os alvos classificados.
O que são credenciais vazadas?
São combinações de informações de autenticação, como usuário e senha, que foram expostas em algum vazamento de dados. Criminosos podem tentar reutilizar essas combinações em outros serviços.
O que é credential stuffing?
É uma técnica na qual credenciais obtidas anteriormente são testadas automaticamente em diferentes serviços para verificar se continuam funcionando.
Como uma empresa pode reduzir esse risco?
Entre as medidas estão a utilização de autenticação multifator, políticas de senhas fortes e exclusivas, monitoramento de tentativas de login, detecção de padrões anormais, gestão de credenciais expostas e revisão constante dos registros de autenticação.
Uma empresa que não apareceu na investigação está segura?
Não necessariamente. A própria ZenoX ressalta que não estar entre os domínios identificados não significa que uma organização não tenha sido alvo. A análise dos próprios registros de autenticação continua sendo importante.
Fontes pesquisadas
- CISO Advisor — Agentes de IA escolhem alvos e testam credenciais vazadas
- ZenoX — Inteligência Artificial para Cibersegurança
- TI INSIDE — Cibercriminosos usam agentes de IA para atacar mais de 6 mil alvos em 107 países
- ZenoX — site oficial da empresa