

O OWASP divulgou uma versão revisada de sua tradicional lista Top 10 dos riscos mais críticos para aplicações web, trazendo duas novas categorias e alterações na ordem dos riscos. Esta versão candidate de 2025 está aberta para comentários até 20 de novembro.
Principais mudanças no OWASP Top 10 2025
- Broken Access Control permanece como o risco principal, agora absorvendo o SSRF (Server-Side Request Forgery), que antes era listado separadamente.
- Security Misconfiguration subiu para a segunda posição, refletindo a crescente preocupação com erros de configuração, ultrapassando falhas tradicionais de autenticação e criptografia.
- Software Supply Chain Failures foi incluída como categoria expandida, substituindo “Vulnerable and Outdated Components”. Agora engloba riscos em toda a cadeia de dependências, sistemas de build e distribuição de software, destacando a relevância dos ataques à cadeia de suprimentos.
- Mishandling of Exceptional Conditions é uma das novas categorias, ocupando o décimo lugar. Abrange falhas relacionadas a tratamento incorreto de condições excepcionais, como fail open, erros lógicos e manipulação inadequada de falhas.
Reordenação de categorias clássicas
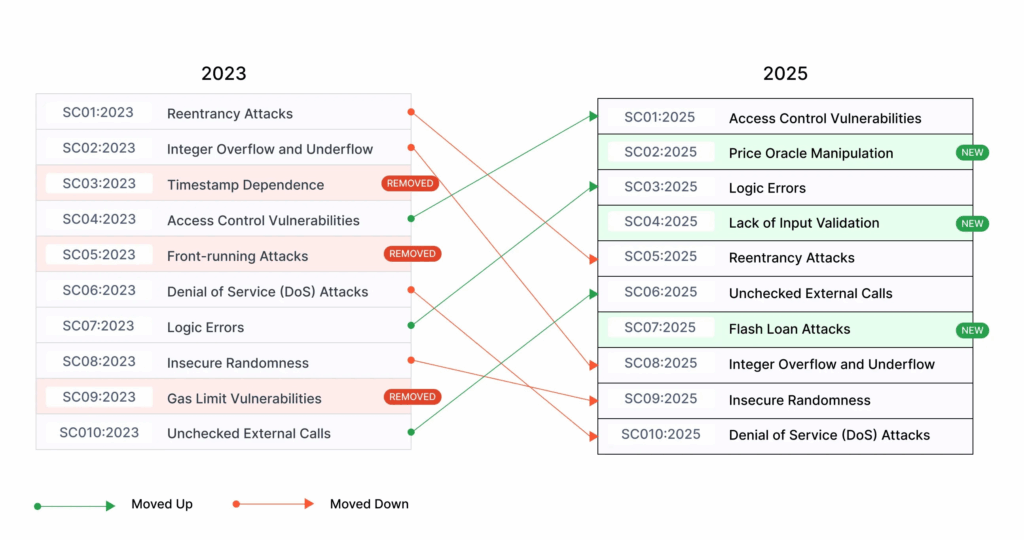
Categorias como Cryptographic Failures, Injection (XSS e SQLi) e Insecure Design caíram duas posições, mostrando que as ameaças evoluem de acordo com o cenário e as percepções da comunidade de segurança.
Metodologia revisada
Nesta edição, o OWASP utilizou dados de 589 CWEs, ampliando a análise em relação às edições anteriores. Foram consideradas somente instâncias por aplicação, e não a frequência dos CWEs, para entender melhor a prevalência dos riscos.
O grupo também considerou dados de CVEs para calcular impactabilidade e explotabilidade técnicas, usando escores médios de CVSS em relação aos CWEs. Das dez categorias, oito vieram da análise de dados e duas da votação dos profissionais na pesquisa Top 10 Community Survey.
Importância para equipes de desenvolvimento
O OWASP Top 10 é referência global e a inclusão dessas novas categorias reforça a necessidade de lidar não apenas com falhas explícitas, mas também com riscos sistêmicos e operacionais cada vez mais explorados em ambientes modernos de desenvolvimento.
Fonte: CISO ADVISOR